> ## Documentation Index
> Fetch the complete documentation index at: https://support.i.moneyforward.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Admina Tracker の配布(Microsoft Intune)
> Microsoft Intune を利用して組織内の Windows デバイスへ Admina Tracker を一括配布する手順です。ADMX テンプレートによる設定値の配布と Win32 アプリの登録・割り当て方法を解説します。
Microsoft Intune を使用して、組織内の Windows デバイスに Admina Tracker を一括配布する手順です。Admina の管理画面と Microsoft Intune 管理センターを操作して、設定テンプレートのインポート、構成プロファイルの作成、Win32 アプリの登録と配布を設定します。
## 動作要件
基本的な動作要件(対応 OS、必要な権限、通信要件など)は [Admina Tracker(Windows)](/it-management/admina-tracker/install-windows) を参照してください。Microsoft Intune による配布では、以下の点が異なります。
| 項目 | 要件 |
| - | - |
| OS | Windows 10(バージョン 1809 以降)/ Windows 11(x64) |
| 権限 | Microsoft Intune の管理者権限(Intune 管理センターでの設定時)
端末側での管理者権限(UAC の昇格)は不要 |
配布に必要なファイル(Win32 アプリパッケージ `.intunewin`、検出スクリプト、ADMX テンプレートファイル `AdminaTracker.admx` / `AdminaTracker.adml`)および組織の API キー、Organization ID を事前に準備してください。
配布ファイルのダウンロード
配布ファイルはリリースごとに公開されています。URL 中の `stable/<バージョン>/` はリリースバージョンに合わせてください(最新バージョンは管理画面の **設定** > **Admina Tracker** > **ダウンロード** で確認できます)。
| ファイル | 用途 | ダウンロード |
| - | - | - |
| `Install-AdminaTracker.intunewin` | Win32 アプリ パッケージ([ステップ 3](#add-app) で登録) | [.intunewin](https://dl.itmc.i.moneyforward.com/admina-tracker/stable/intune/latest/Install-AdminaTracker.intunewin) / [.sha256](https://dl.itmc.i.moneyforward.com/admina-tracker/stable/intune/latest/Install-AdminaTracker.intunewin.sha256) |
| `Detect-AdminaTracker.ps1` | インストール検出スクリプト(検出規則で使用) | [ダウンロード](https://dl.itmc.i.moneyforward.com/admina-tracker/stable/intune/latest/Detect-AdminaTracker.ps1) |
| `AdminaTracker.admx` | ポリシー テンプレート([ステップ 1](#import-admx) でインポート) | [ダウンロード](https://dl.itmc.i.moneyforward.com/admina-tracker/stable/intune/latest/AdminaTracker.admx) |
| `AdminaTracker.adml` | `.admx` の言語ファイル(`en-US/` に配置してインポート) | [ダウンロード](https://dl.itmc.i.moneyforward.com/admina-tracker/stable/intune/latest/en-US/AdminaTracker.adml) |
`.intunewin` には `.sha256` のチェックサムファイルが同梱されています。Intune へアップロードする前に `Get-FileHash` で整合性を検証できます。
## 配布の全体像
Admina Tracker の配布では、**アプリ本体の配布** と **構成プロファイルによる設定値の配布** の2系統を組み合わせて構成します。これらは担当範囲が異なり、互いに補完し合って動作します。
* 構成プロファイル(ADMX テンプレート): 組織の API キーや Organization ID などの設定値をレジストリのポリシー階層に配布します。
* Win32 アプリ: エージェント本体のプログラム、自動起動タスク、ローカルデータベースをユーザープロファイル配下に配置します。
配布の手順は以下の3ステップで進めます。
1. **ADMX テンプレートをインポートする**
2. **構成プロファイルで設定値を配る**
3. **Win32 アプリを登録して対象グループに割り当てる**
インストールされるファイルやプロセス、スケジュールタスクの詳細は、[Windows 向け Admina Tracker のインストールされるリソース](/it-management/admina-tracker/install-windows#resources) を参照してください。
## インストール手順
ステップ 1: ADMXテンプレートをインポートする
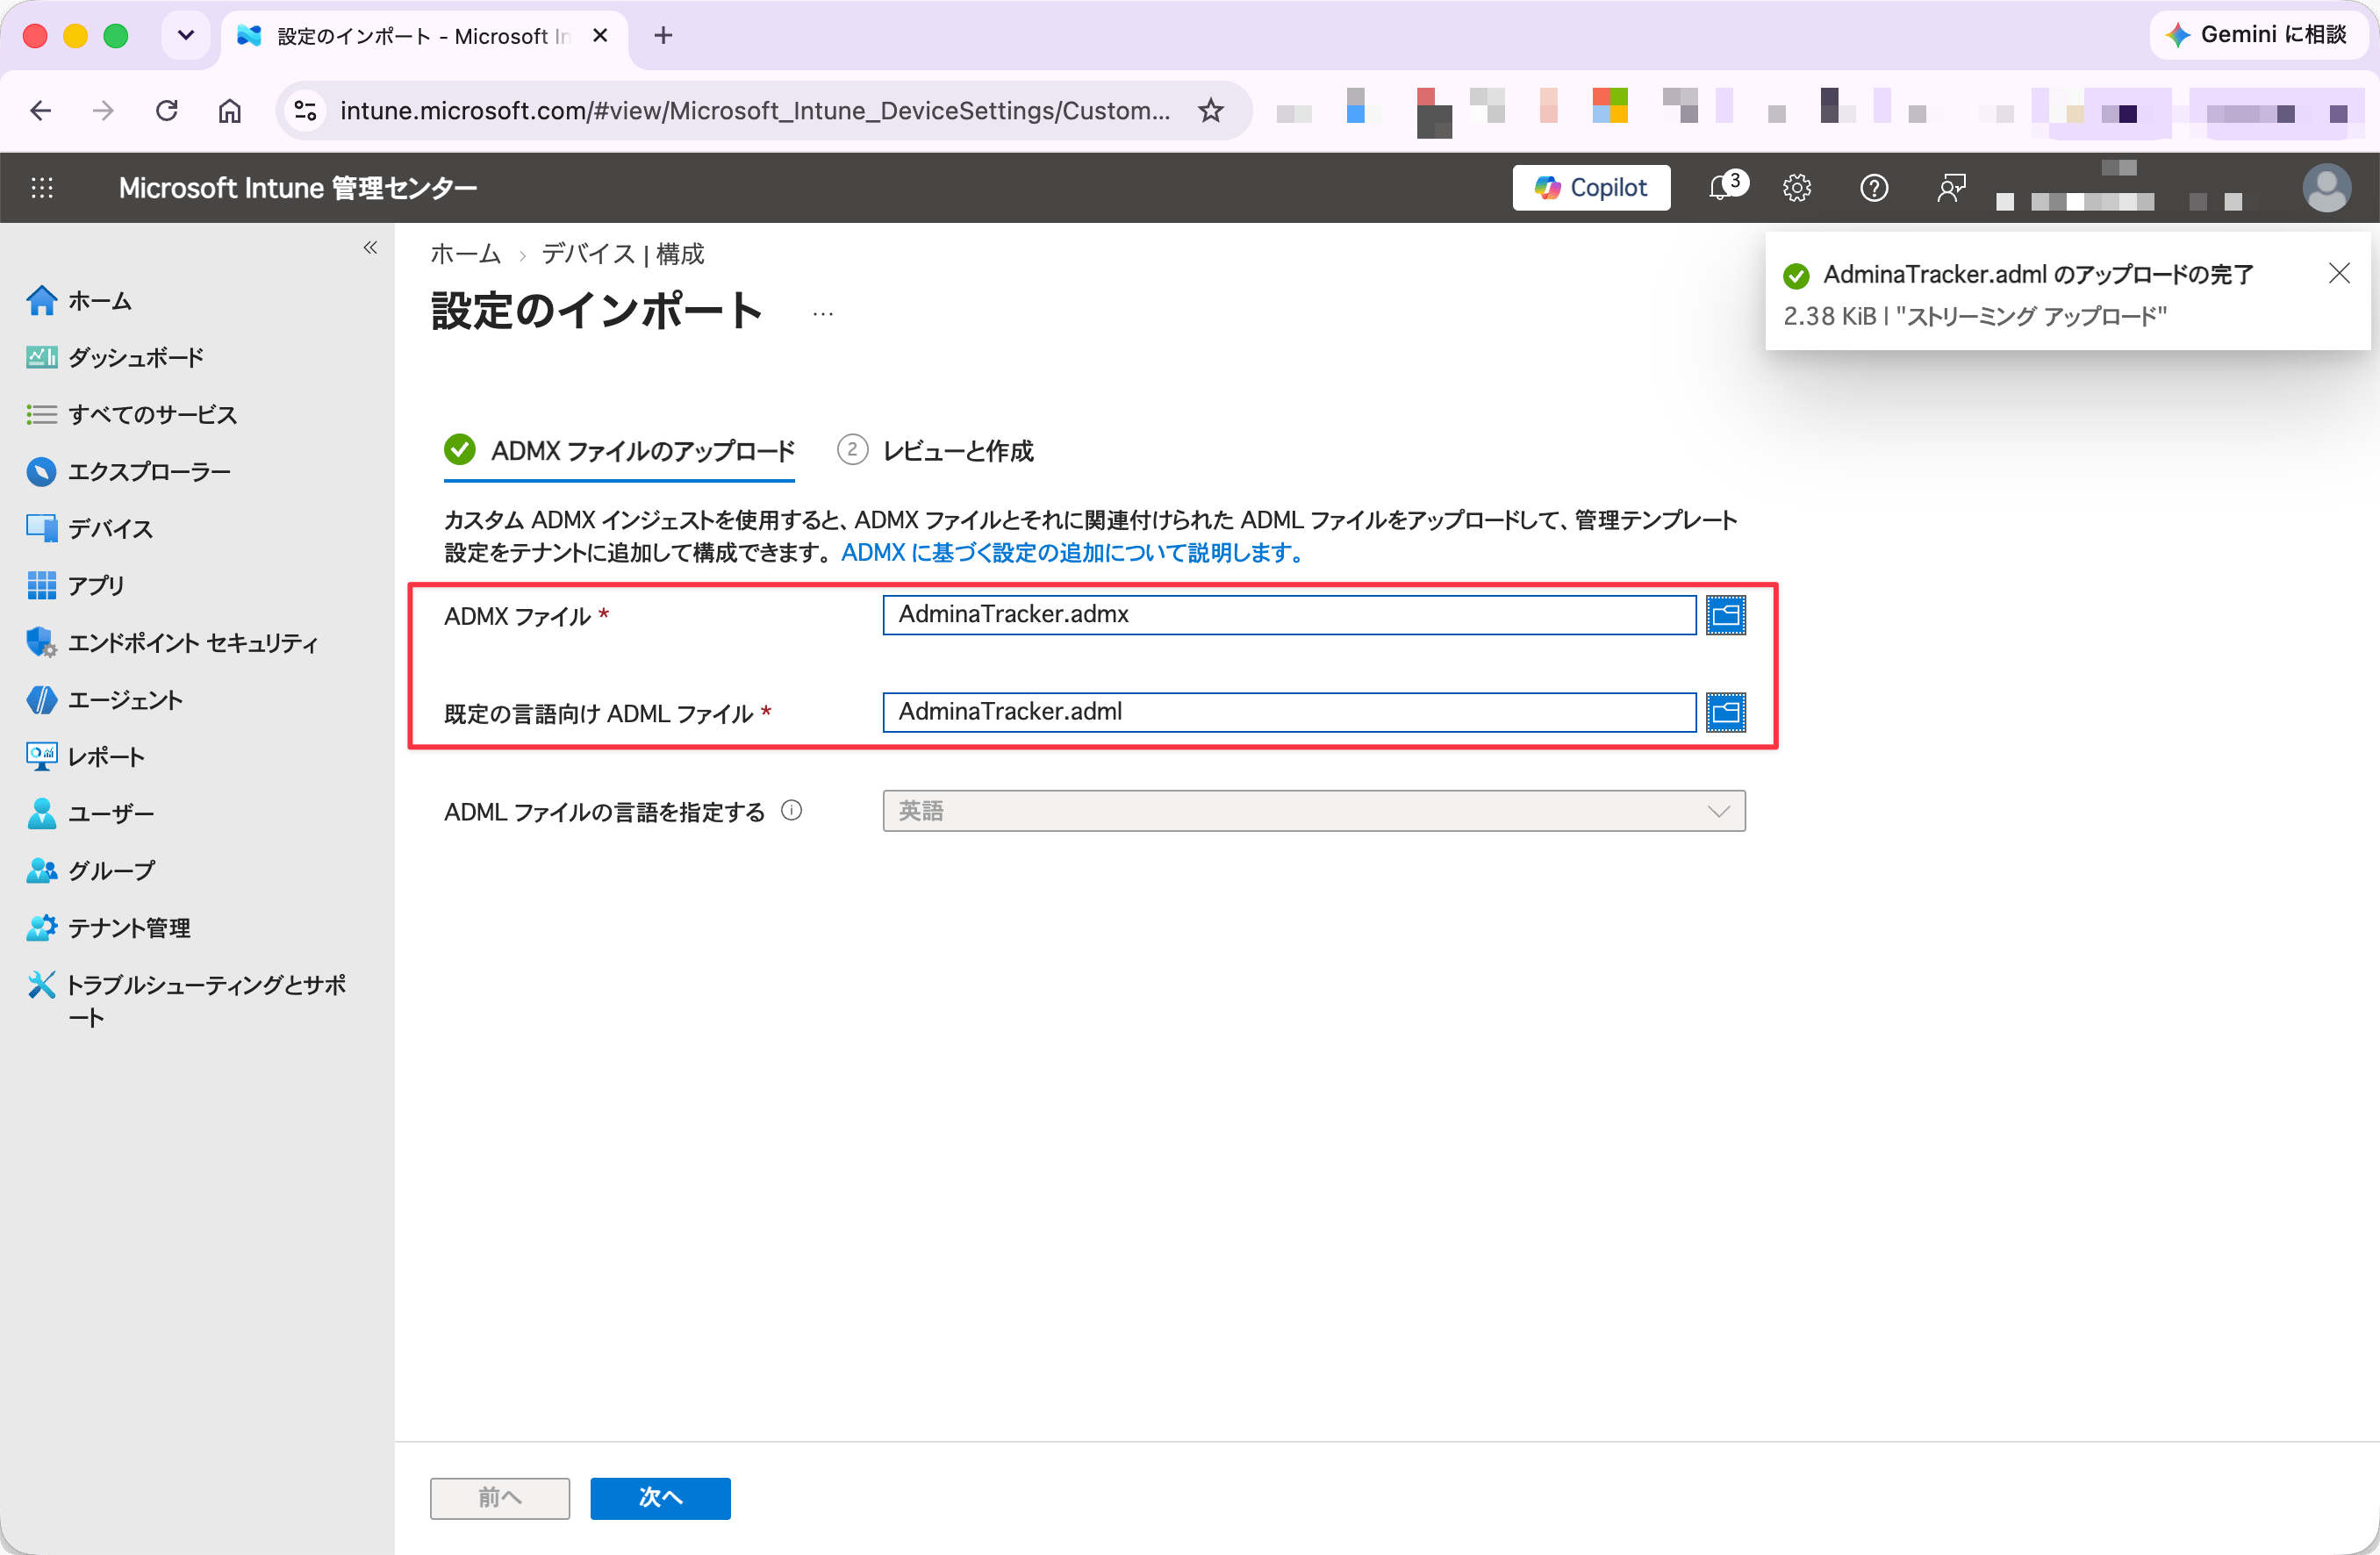
1. 配布パッケージに含まれる ADMX テンプレートファイル([`AdminaTracker.admx`](https://dl.itmc.i.moneyforward.com/admina-tracker/stable/intune/latest/AdminaTracker.admx))および言語ファイル([`en-US/AdminaTracker.adml`](https://dl.itmc.i.moneyforward.com/admina-tracker/stable/intune/latest/en-US/AdminaTracker.adml))を用意します
2. Microsoft Intune 管理センターにサインインします
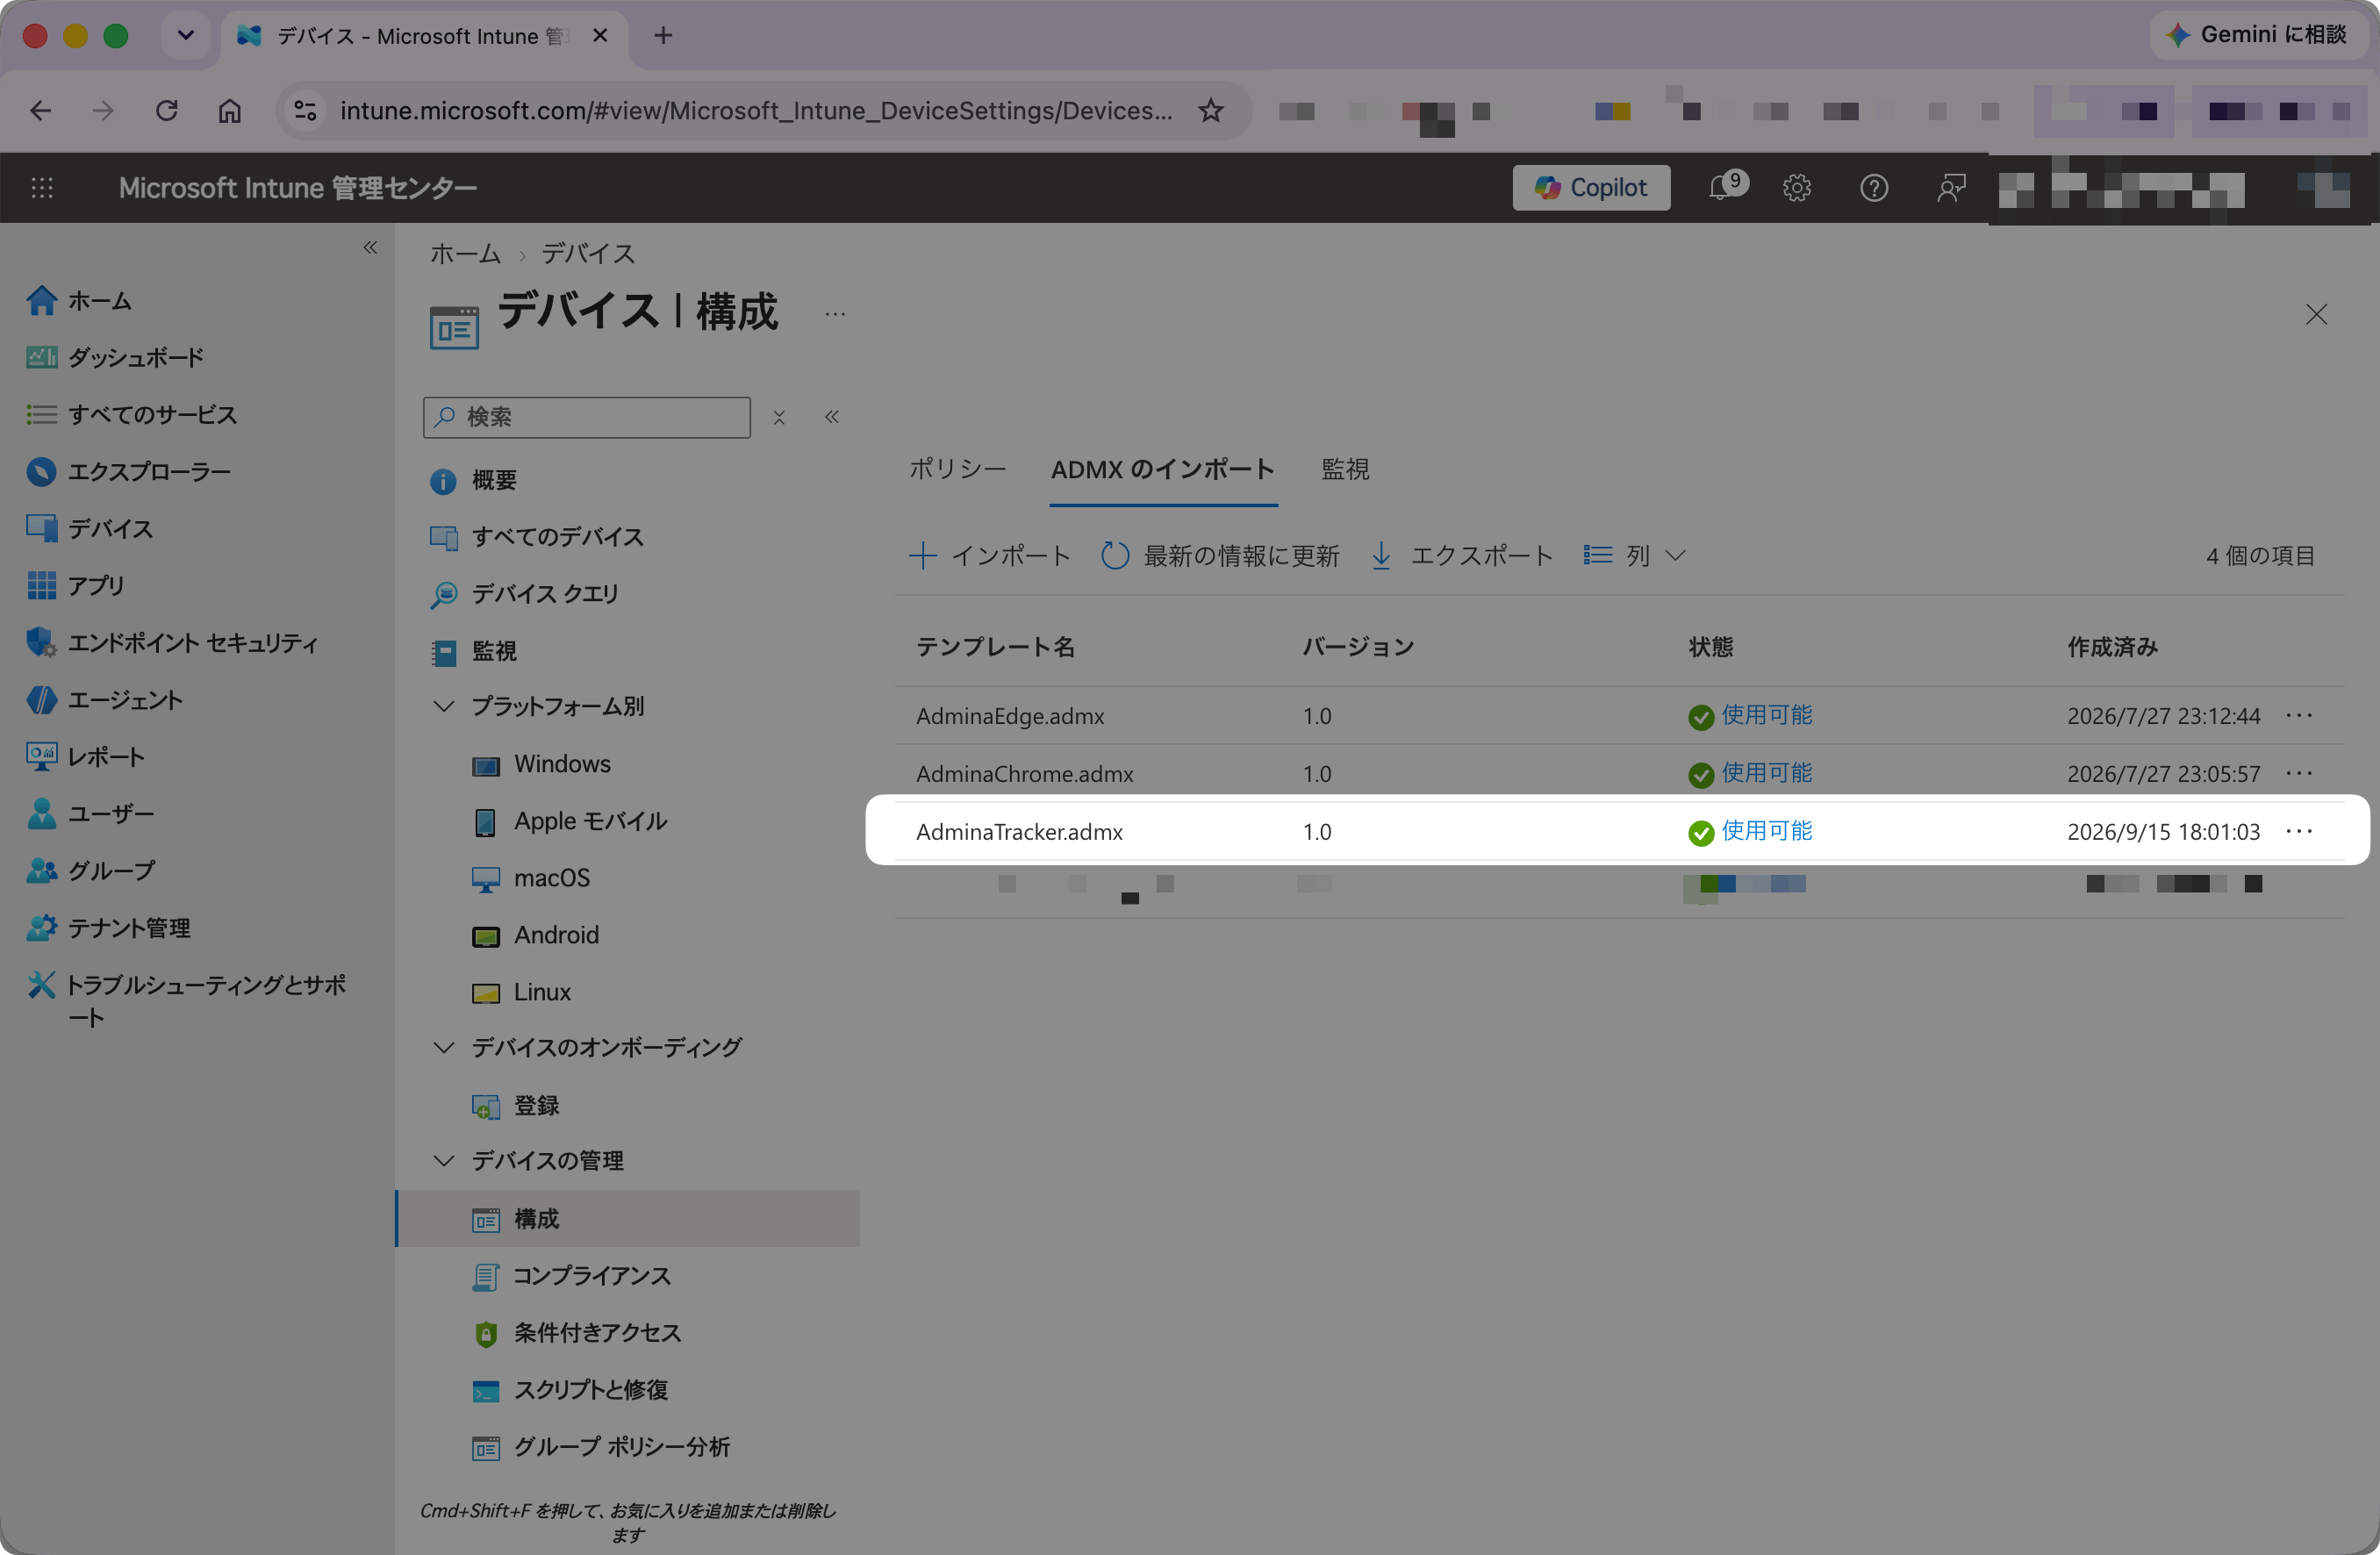
3. **デバイス** > **構成** > **ADMX のインポート** タブを開きます
4. **インポート** をクリックし、`.admx` ファイルと `.adml` ファイルを対でアップロードします
5. 一覧でステータスが「使用可能」と表示されるまで待ちます
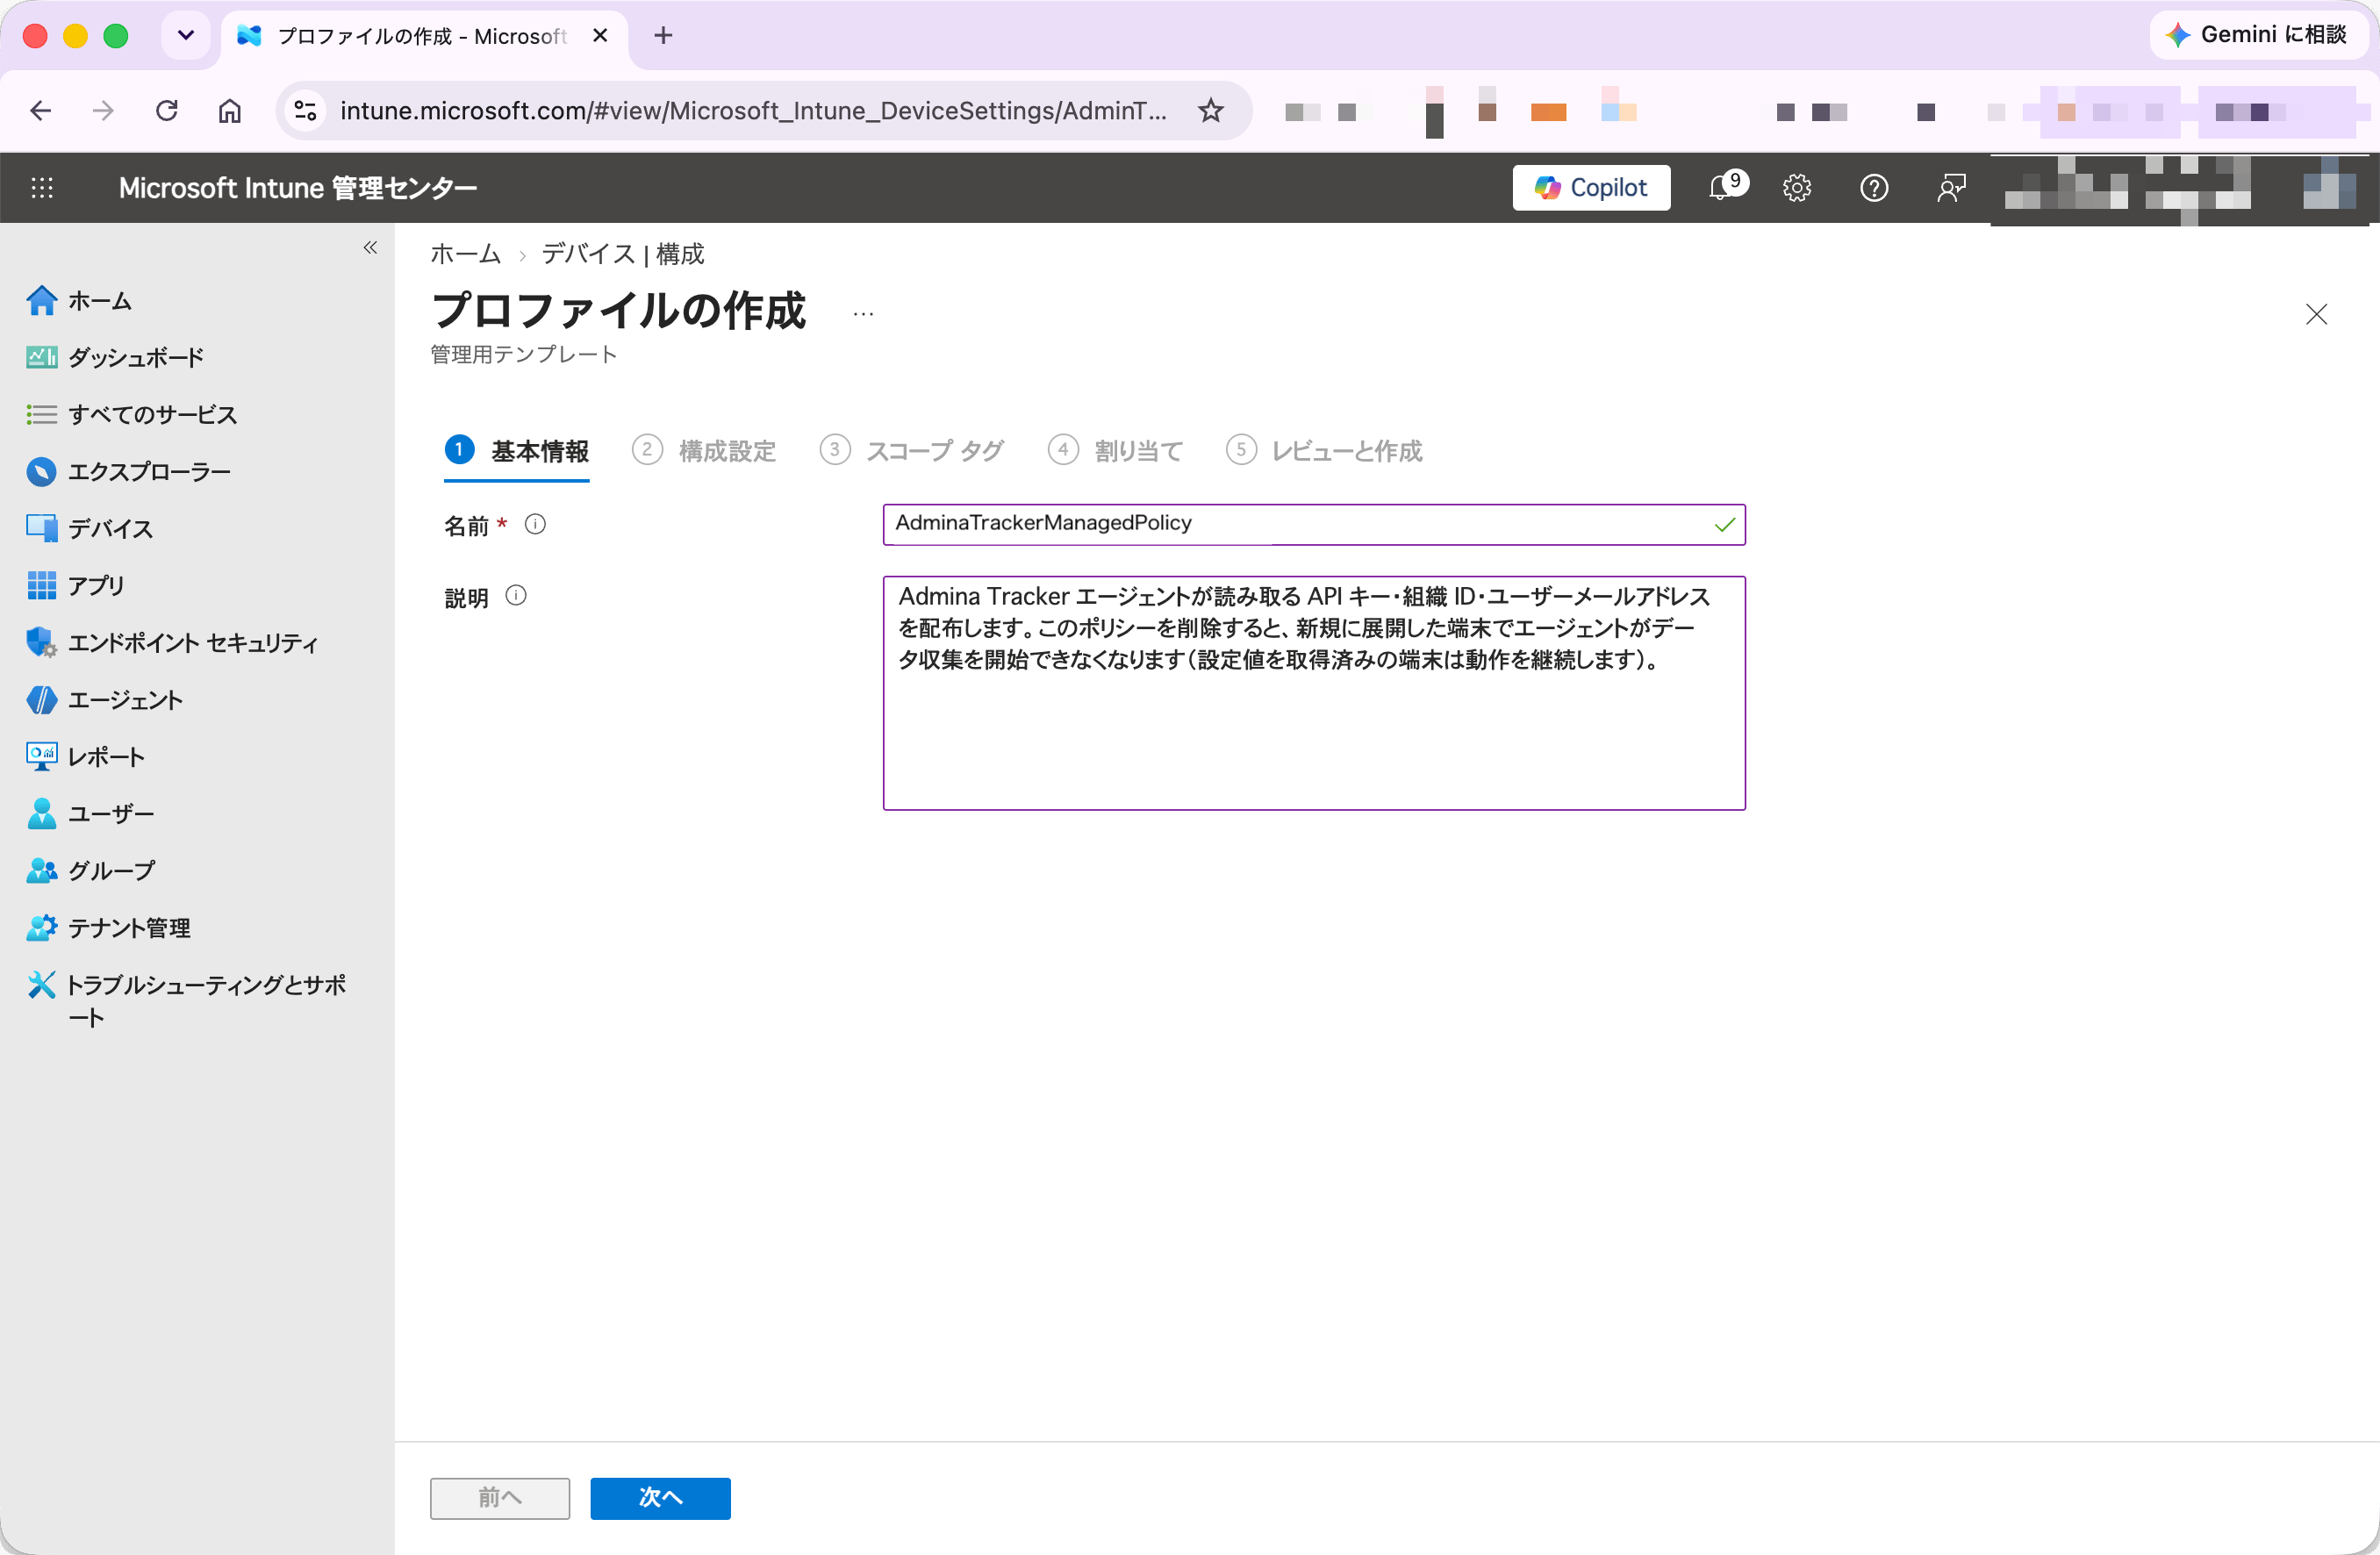
1. Intune 管理センターで **デバイス** > **構成** > **ポリシー** タブを開き、**+ 作成** > **新しいポリシー** をクリックします
2. プラットフォームで **Windows 10 以降**、プロファイルの種類で **テンプレート** > **インポートされた管理用テンプレート (プレビュー)** を選択し、**作成** をクリックします
組み込みの「管理用テンプレート」ではなく、必ず「インポートされた管理用テンプレート (プレビュー)」を選択してください。
3. 名前と説明を入力し、**次へ** をクリックします
* 名前: `AdminaTrackerManagedPolicy`
* 説明: 次のテキストを貼り付けます
```text theme={null}
Admina Tracker エージェントが読み取る API キー・組織 ID・ユーザーメールアドレスを配布します。このポリシーを削除すると、新規に展開した端末でエージェントがデータ収集を開始できなくなります(設定値を取得済みの端末は動作を継続します)。
```
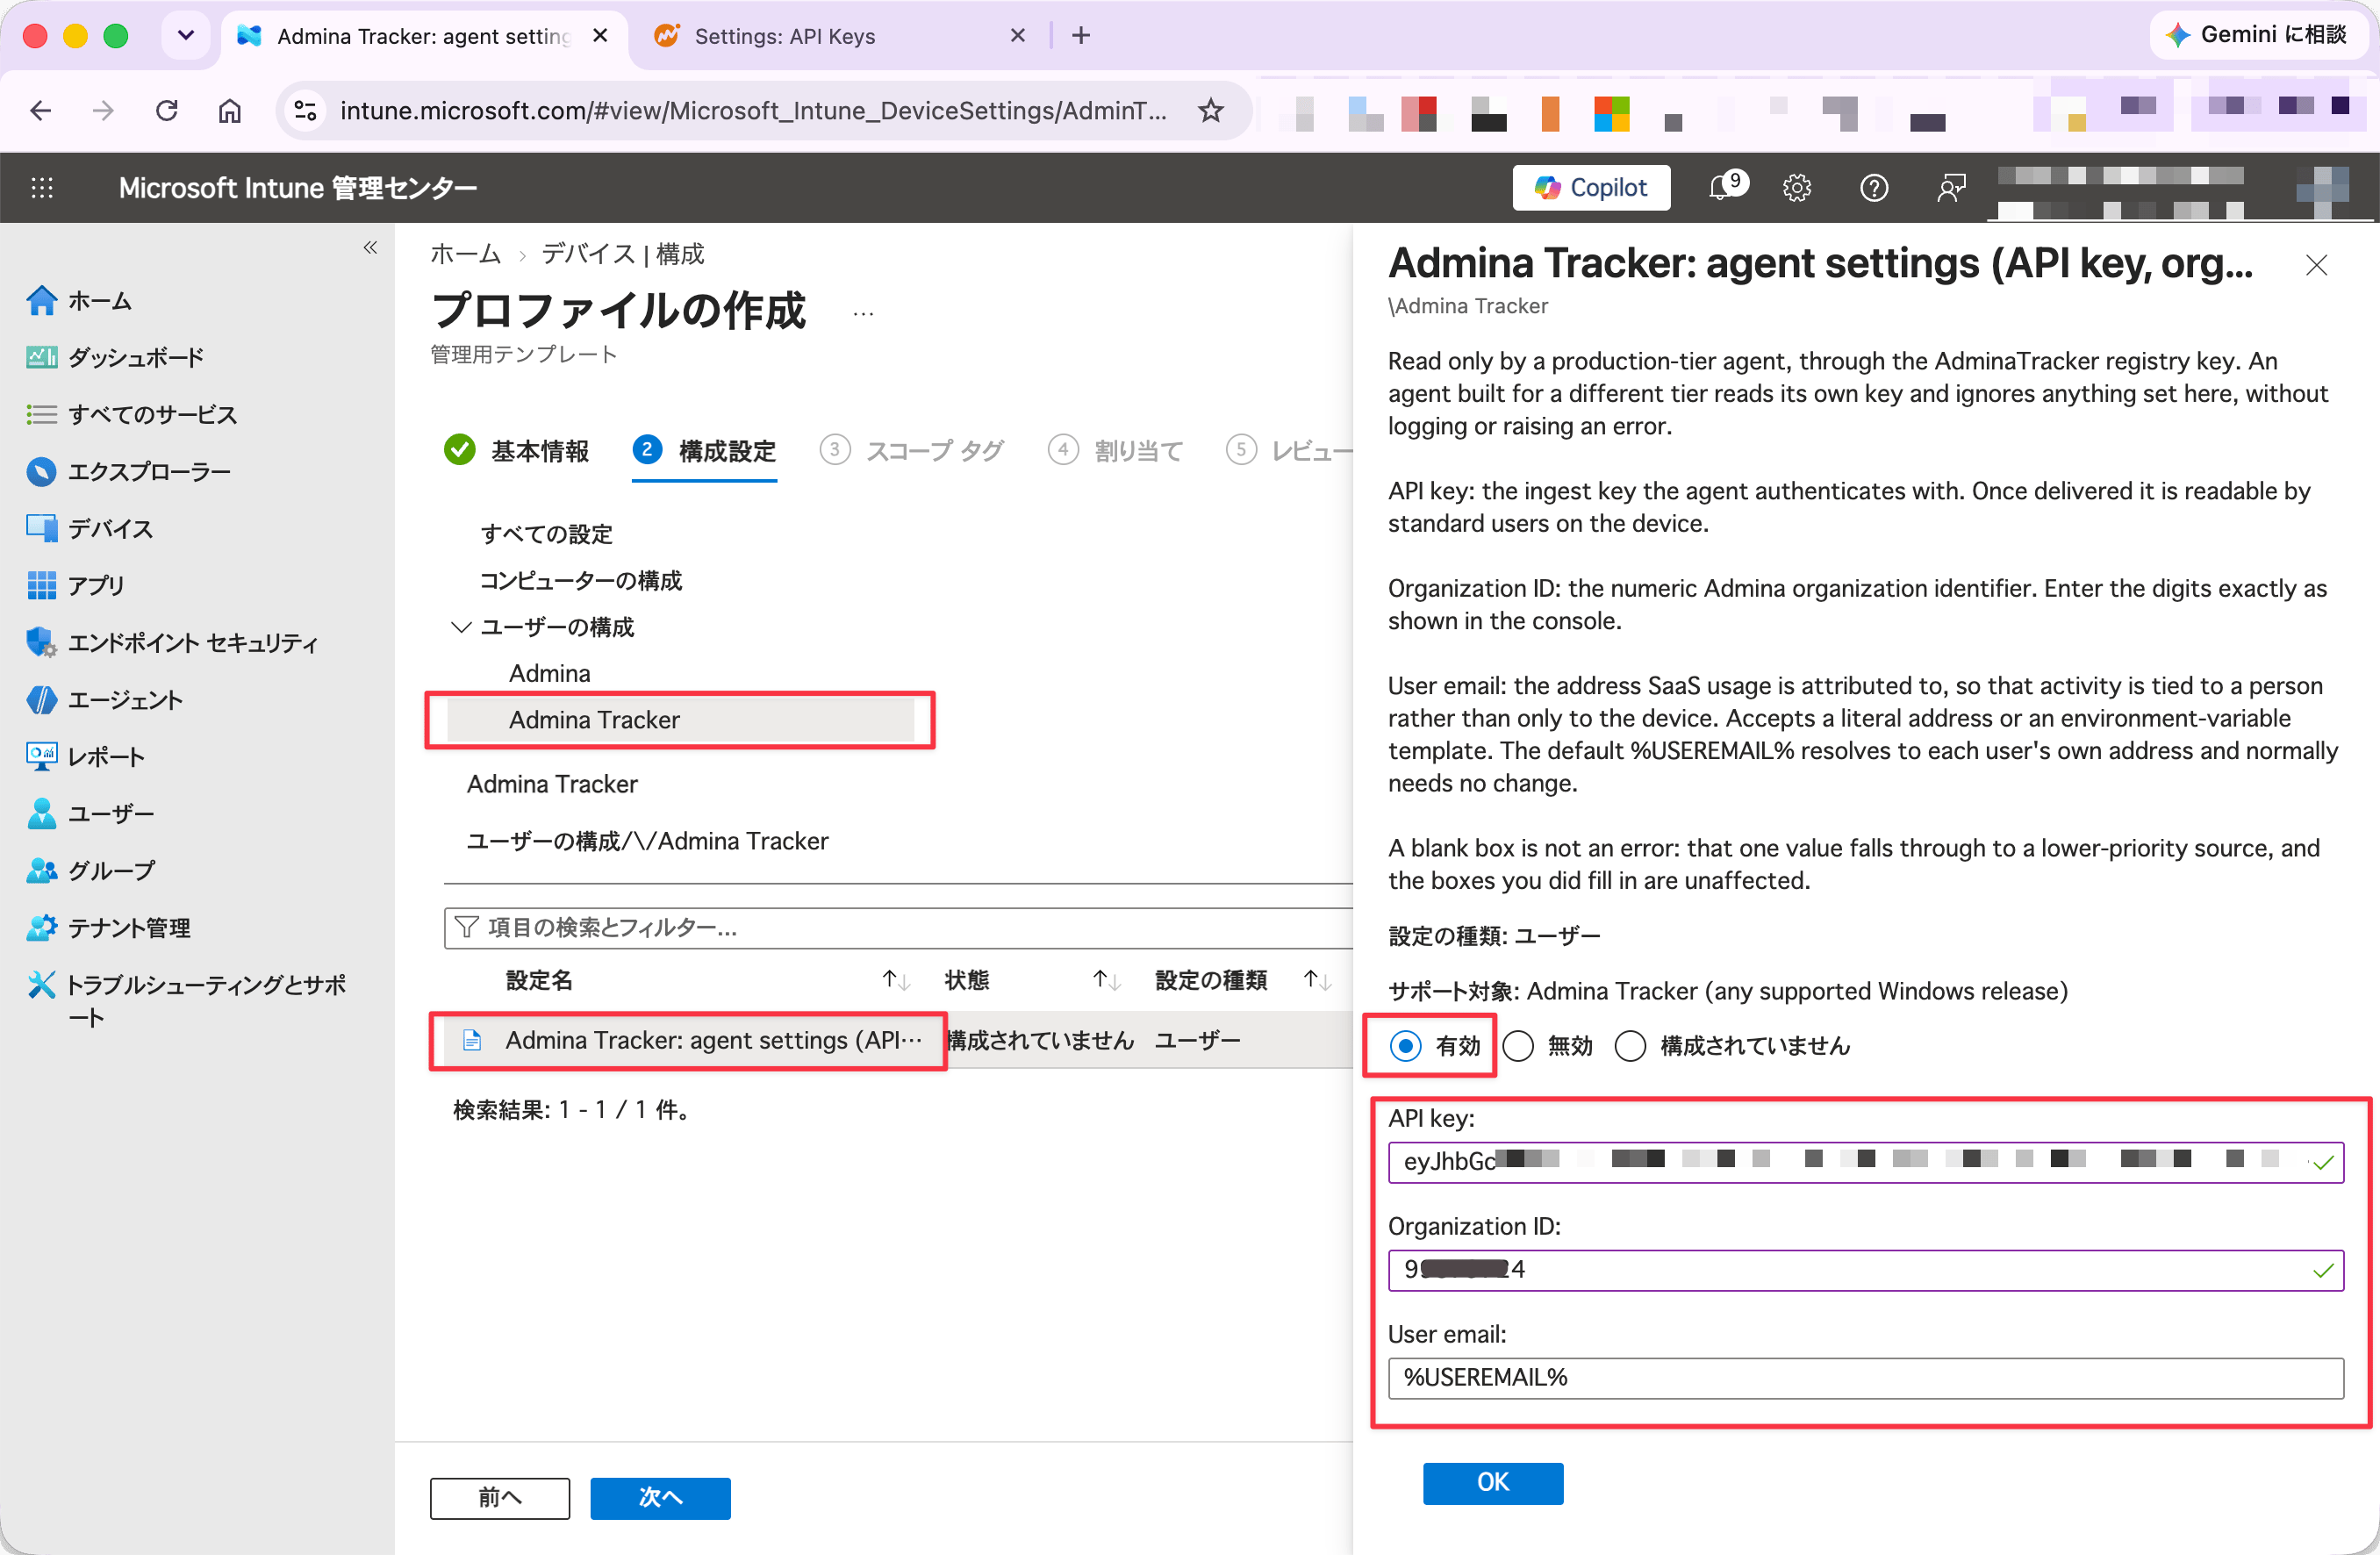
4. **構成設定** で **Admina Tracker** カテゴリを開き、**Admina Tracker: agent settings (API key, organization ID, user email)** を **有効** に設定します。有効にすると 3 つの入力欄が表示されるので、それぞれ値を入力します
* **API key** には、Admina の管理画面で生成した API キーを入力します
* **Organization ID** には、Admina の Organization ID を入力します
* **User email** には利用者のメールアドレスを入力します。既定値は `%USEREMAIL%` です。ユーザーごとに異なる値を配布する場合は、既定値のまま変更せず、後述の [UserEmail の配布](#distribute-useremail) を参照してください
3 つの値は 1 つのポリシーにまとまっています。`ApiKey`・`OrganizationID`・`UserEmail` が個別のポリシーとして並ぶことはありません。いずれかを空欄にした場合、その値だけが[設定解決順序](/it-management/admina-tracker/install-windows#config-resolution)の下位ソースへフォールバックします(空欄はエラーではありません)。
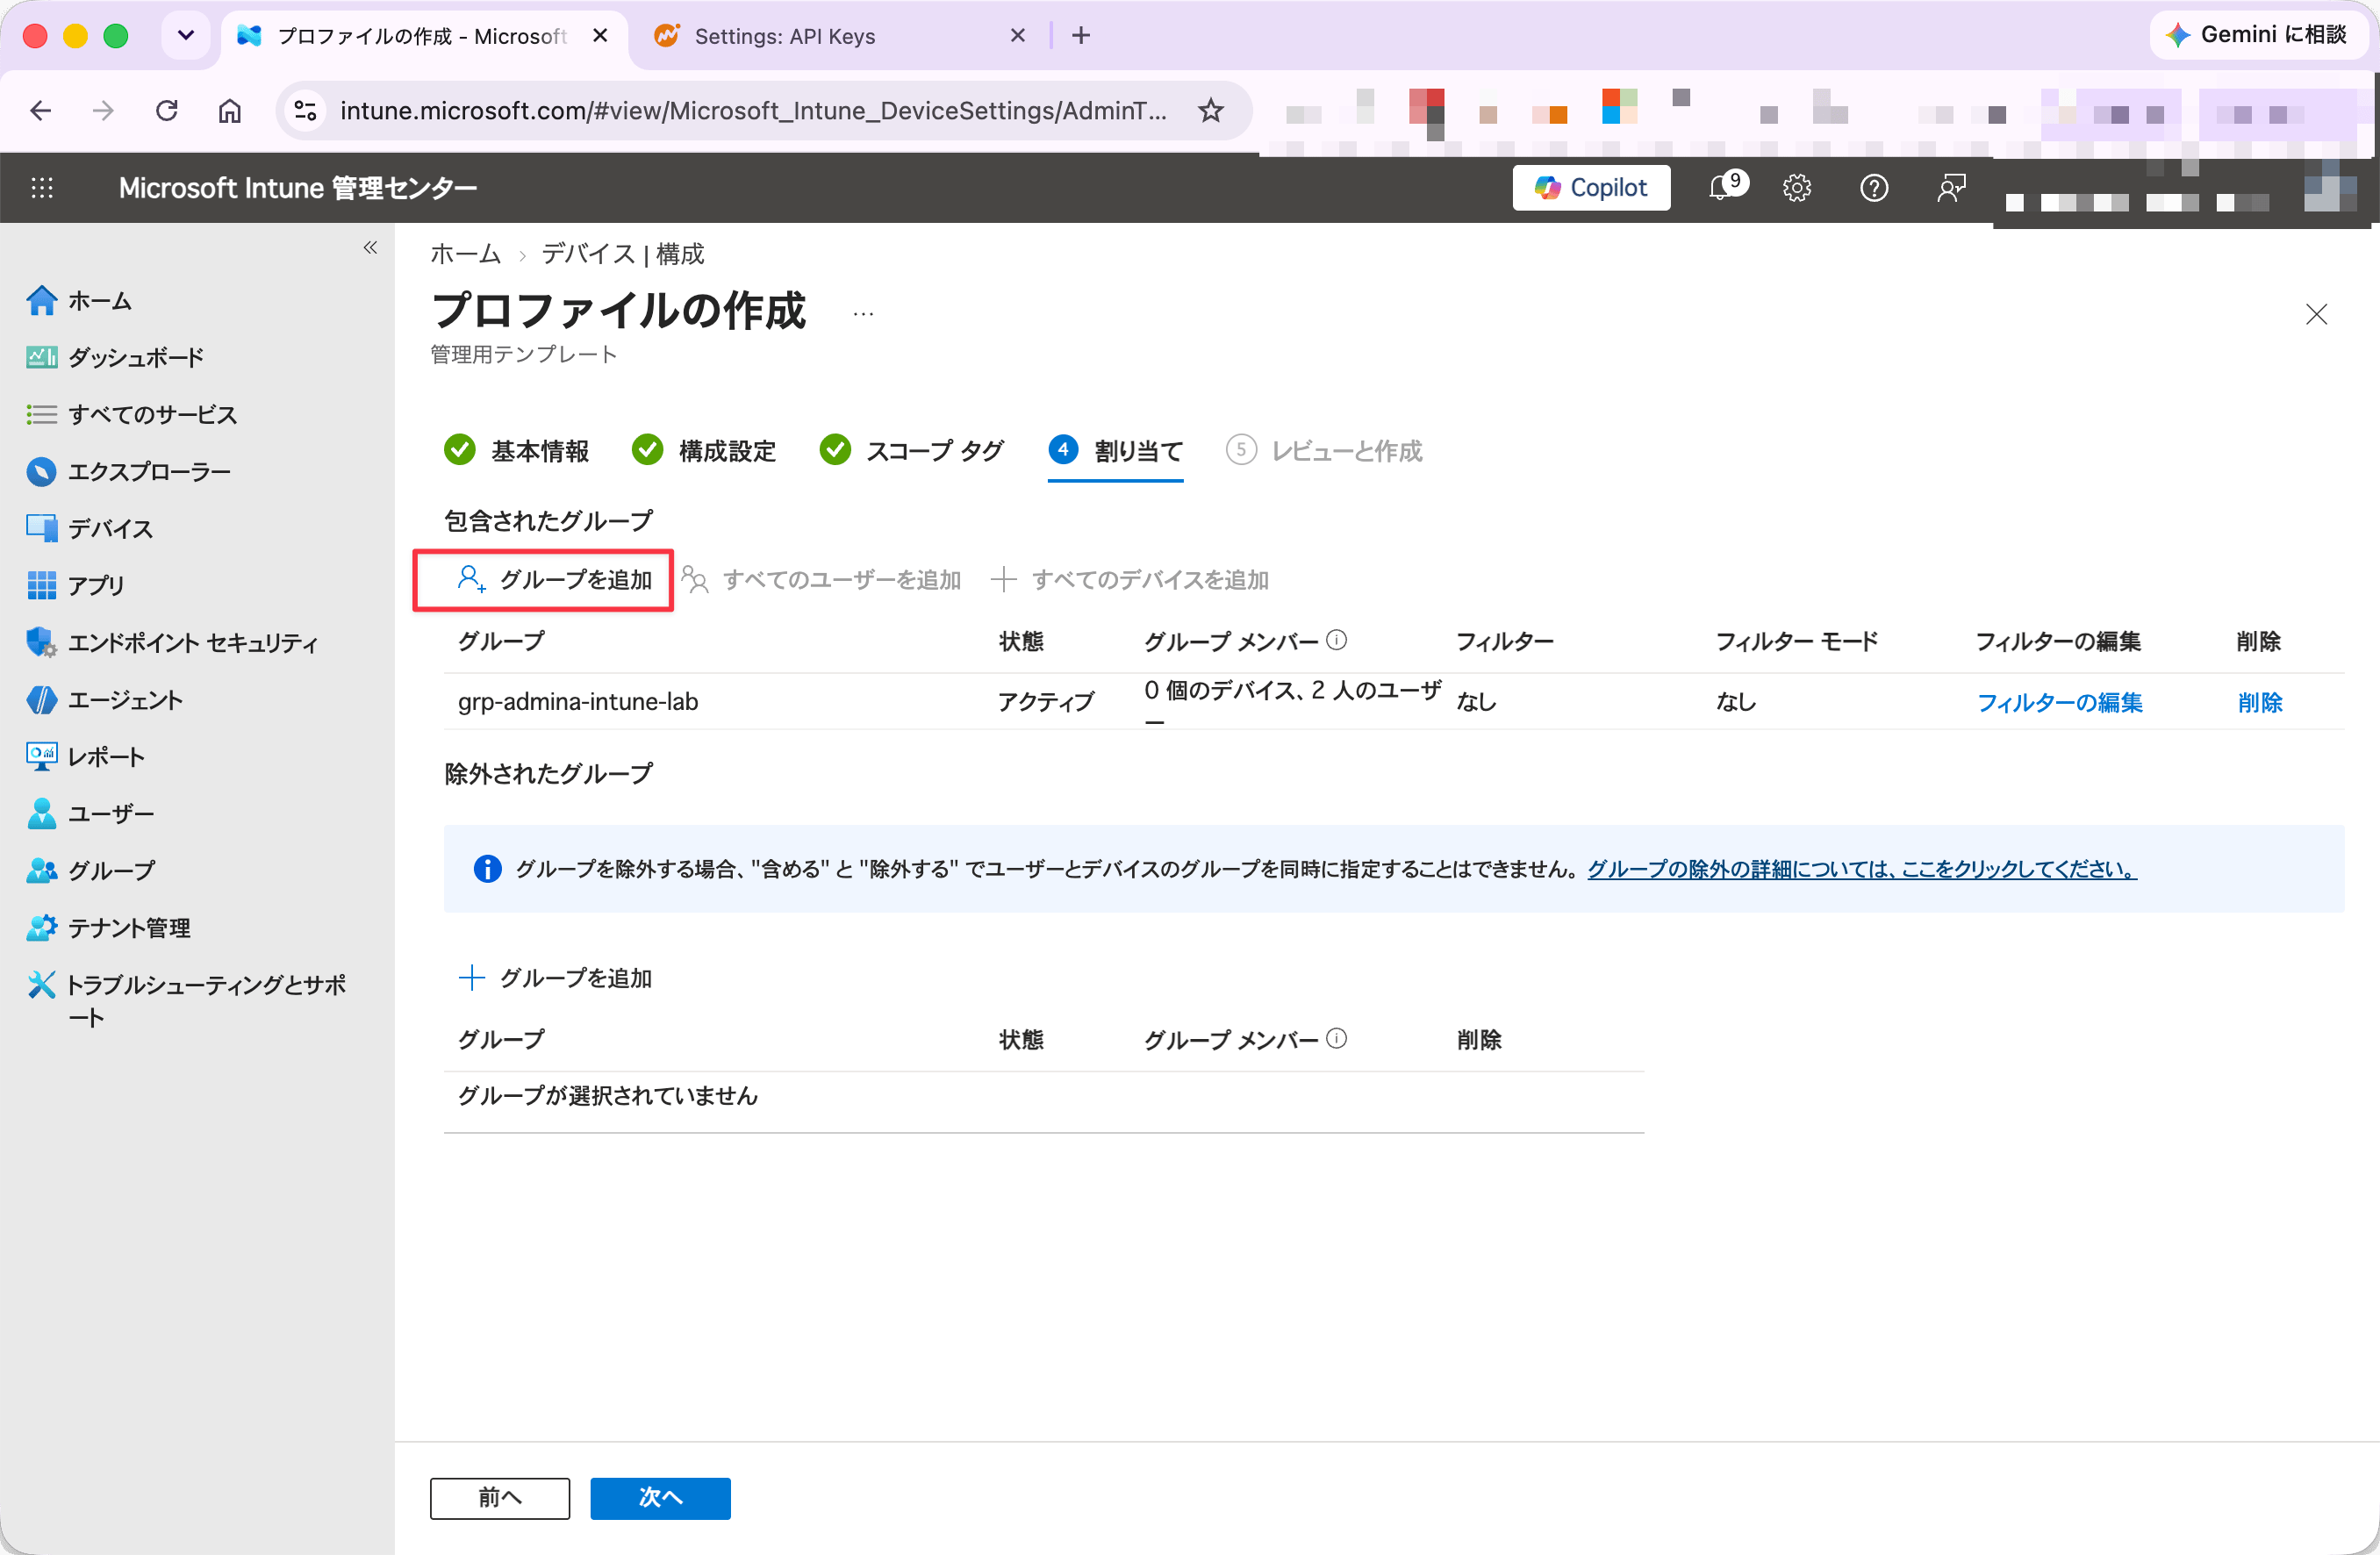
5. **割り当て** で、配布対象のグループを選択します
**「ユーザーの構成」で設定し、ユーザー グループに割り当ててください。** このポリシーは「コンピューターの構成」にも表示されますが、そちらは使用しません。
6. 設定内容を確認してプロファイルを作成します
UserEmail を配布する
構成ポリシーの `UserEmail` を**既定値 `%USEREMAIL%` のまま**にし、`Set-UserEmailEnv.ps1` を Intune のプラットフォーム スクリプトとして配布します。ADMX テンプレートがこの既定値を持っているため、値の入力は不要です。ADMX の `UserEmail` は `expandable="true"`(`REG_EXPAND_SZ`)として扱われ、エージェント起動時にセッションの `HKCU\Environment\USEREMAIL` へ展開されます。
`Set-UserEmailEnv.ps1` の入手先と Intune への配布手順は、[Admina Extension の Intune 配布手順](/it-management/admina-extension/windows-intune)の「手順 3: メールアドレス設定スクリプトを配布する」を参照してください。**Admina Extension を既に Intune で配布済みの場合、`Set-UserEmailEnv.ps1` は既に端末へ配布されているため、Tracker 側で追加の配布作業は不要です。** 1回の配布で Extension と Tracker の両方に効きます。
配布後、対象ユーザーのセッションで次のコマンドを実行し、環境変数が設定されていることを確認してください。
```powershell theme={null}
[Environment]::GetEnvironmentVariable('USEREMAIL', 'User')
```
`%USEREMAIL%` の展開に失敗した場合、Tracker エージェントはテンプレート文字列を値として受け付けず、下位の設定ソースへフォールバックします。このため、展開失敗時に `%USEREMAIL%` がそのまま送信されることはありません。
ステップ 3: アプリを登録して割り当てる
1. Intune 管理センターで **アプリ** > **Windows** > **追加** を開きます
2. アプリの種類で **Windows アプリ (Win32)** を選択します
3. **アプリ パッケージ ファイルの選択** で、配布用のパッケージファイル([`.intunewin`](https://dl.itmc.i.moneyforward.com/admina-tracker/stable/intune/latest/Install-AdminaTracker.intunewin))をアップロードします
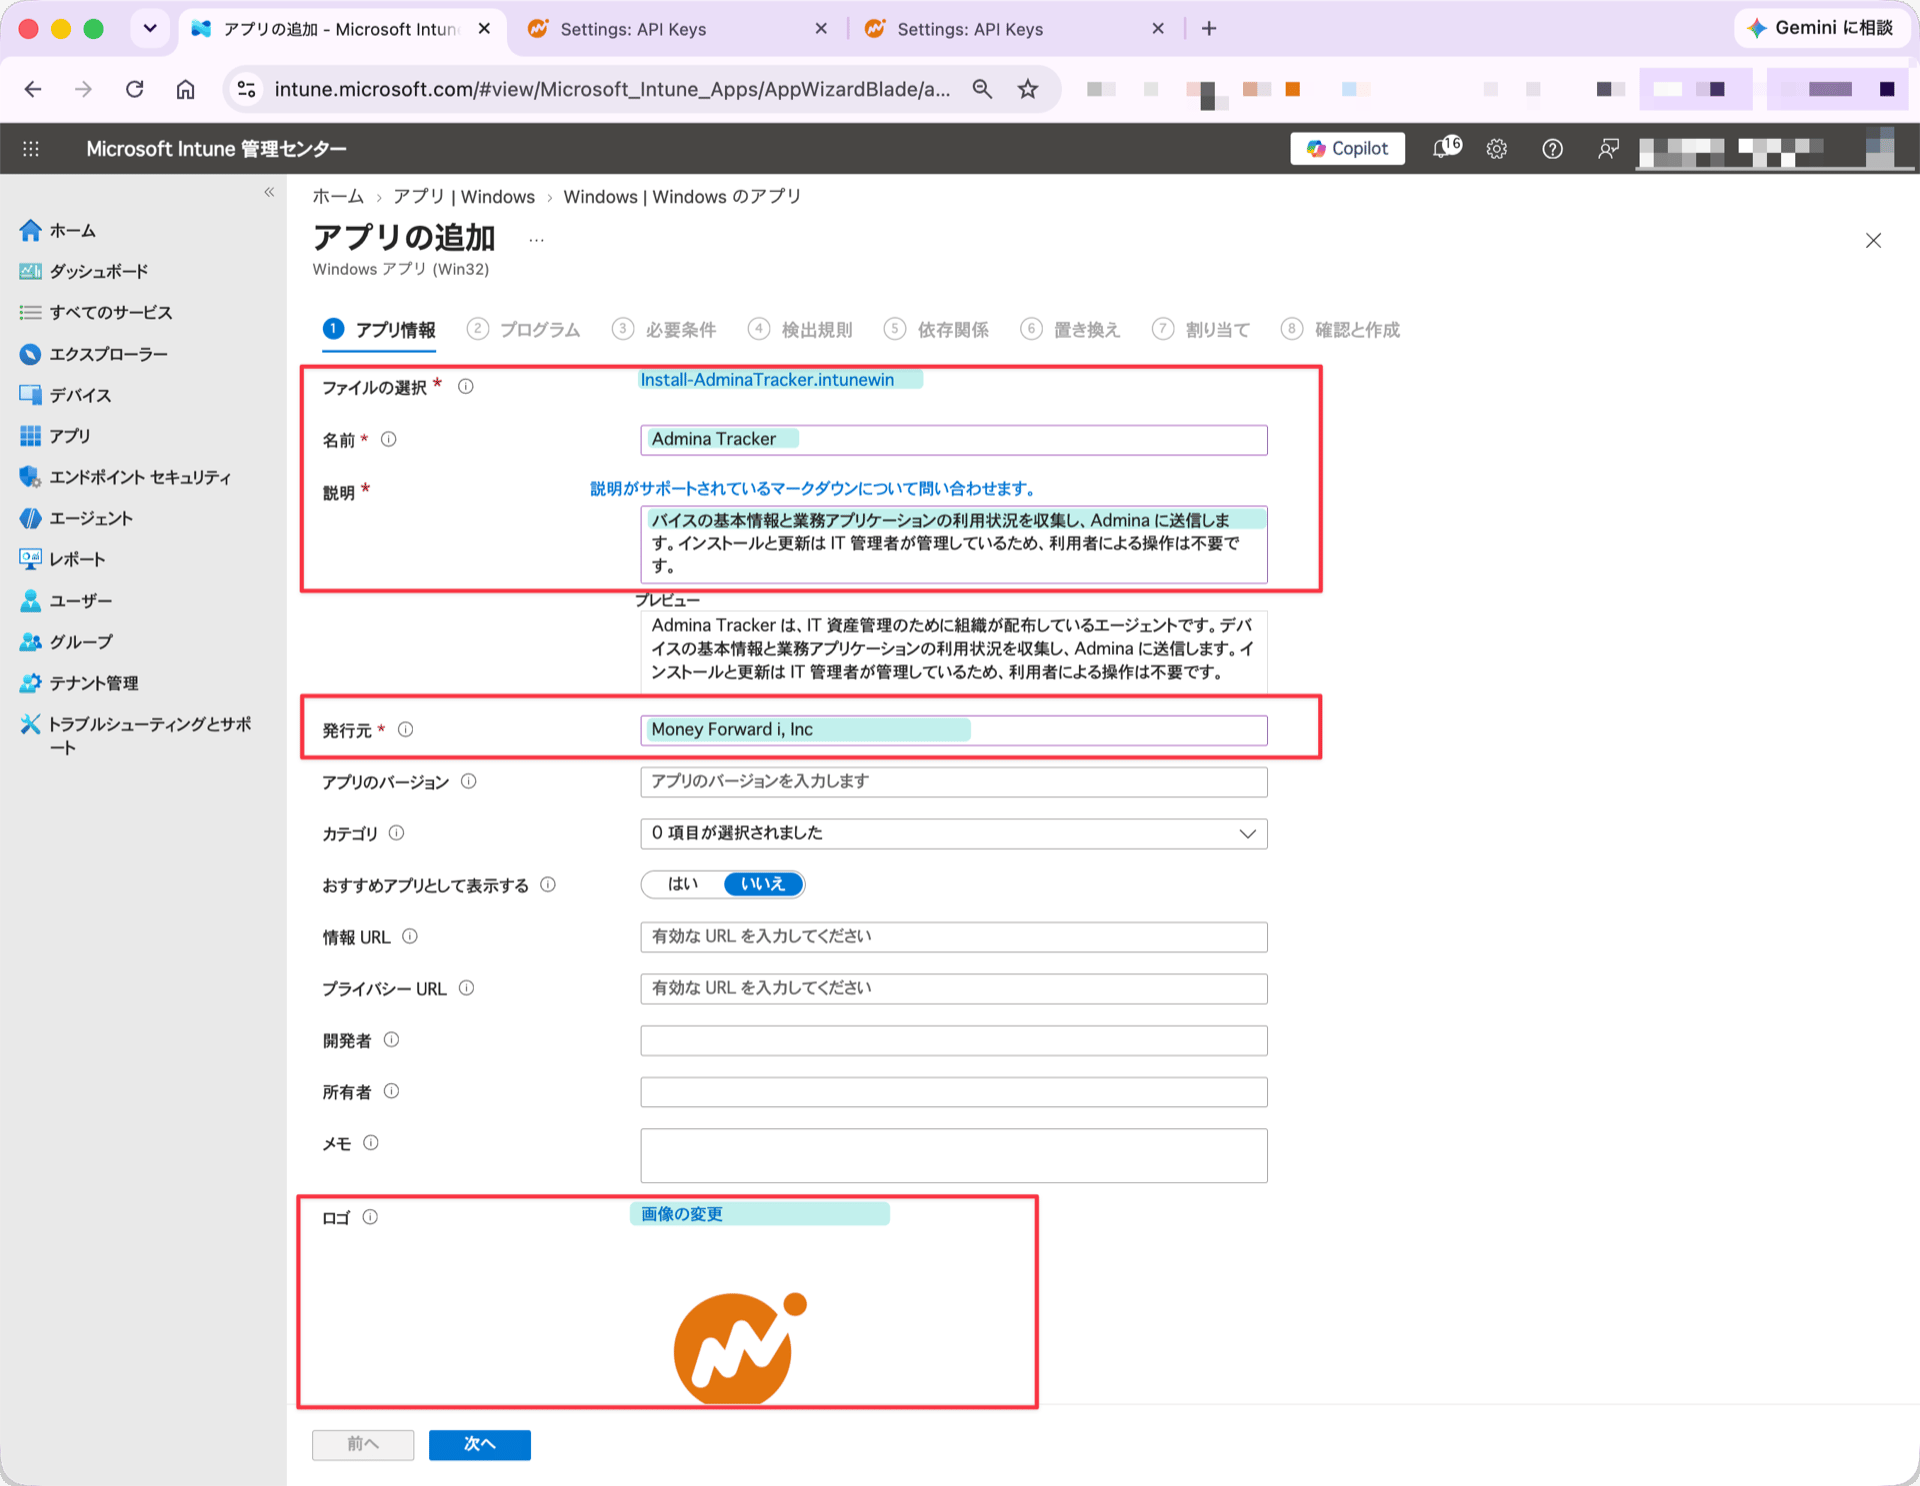
4. **アプリ情報** で以下を設定します
* 名前: `Admina Tracker`
* 発行元: `Money Forward i, Inc`
* 説明: 次のテキストを貼り付けます
```text theme={null}
Admina Tracker は、IT 資産管理のために組織が配布しているエージェントです。デバイスの基本情報と業務アプリケーションの利用状況を収集し、Admina に送信します。インストールと更新は IT 管理者が管理しているため、利用者による操作は不要です。
```
* ロゴ: 次の画像を右クリックして保存し、アップロードします(PNG・512 × 512)
 **説明はポータル サイト アプリで利用者にも表示されます。** 管理者用の識別メモではなく、利用者が読んで理解できる文章を入れてください。収集対象の記述は、自社で周知している内容に合わせて調整してください。ポータル サイトでの見え方は **カテゴリ**、**これをポータル サイトで目立つように表示する**、**ロゴ** でも変わります。
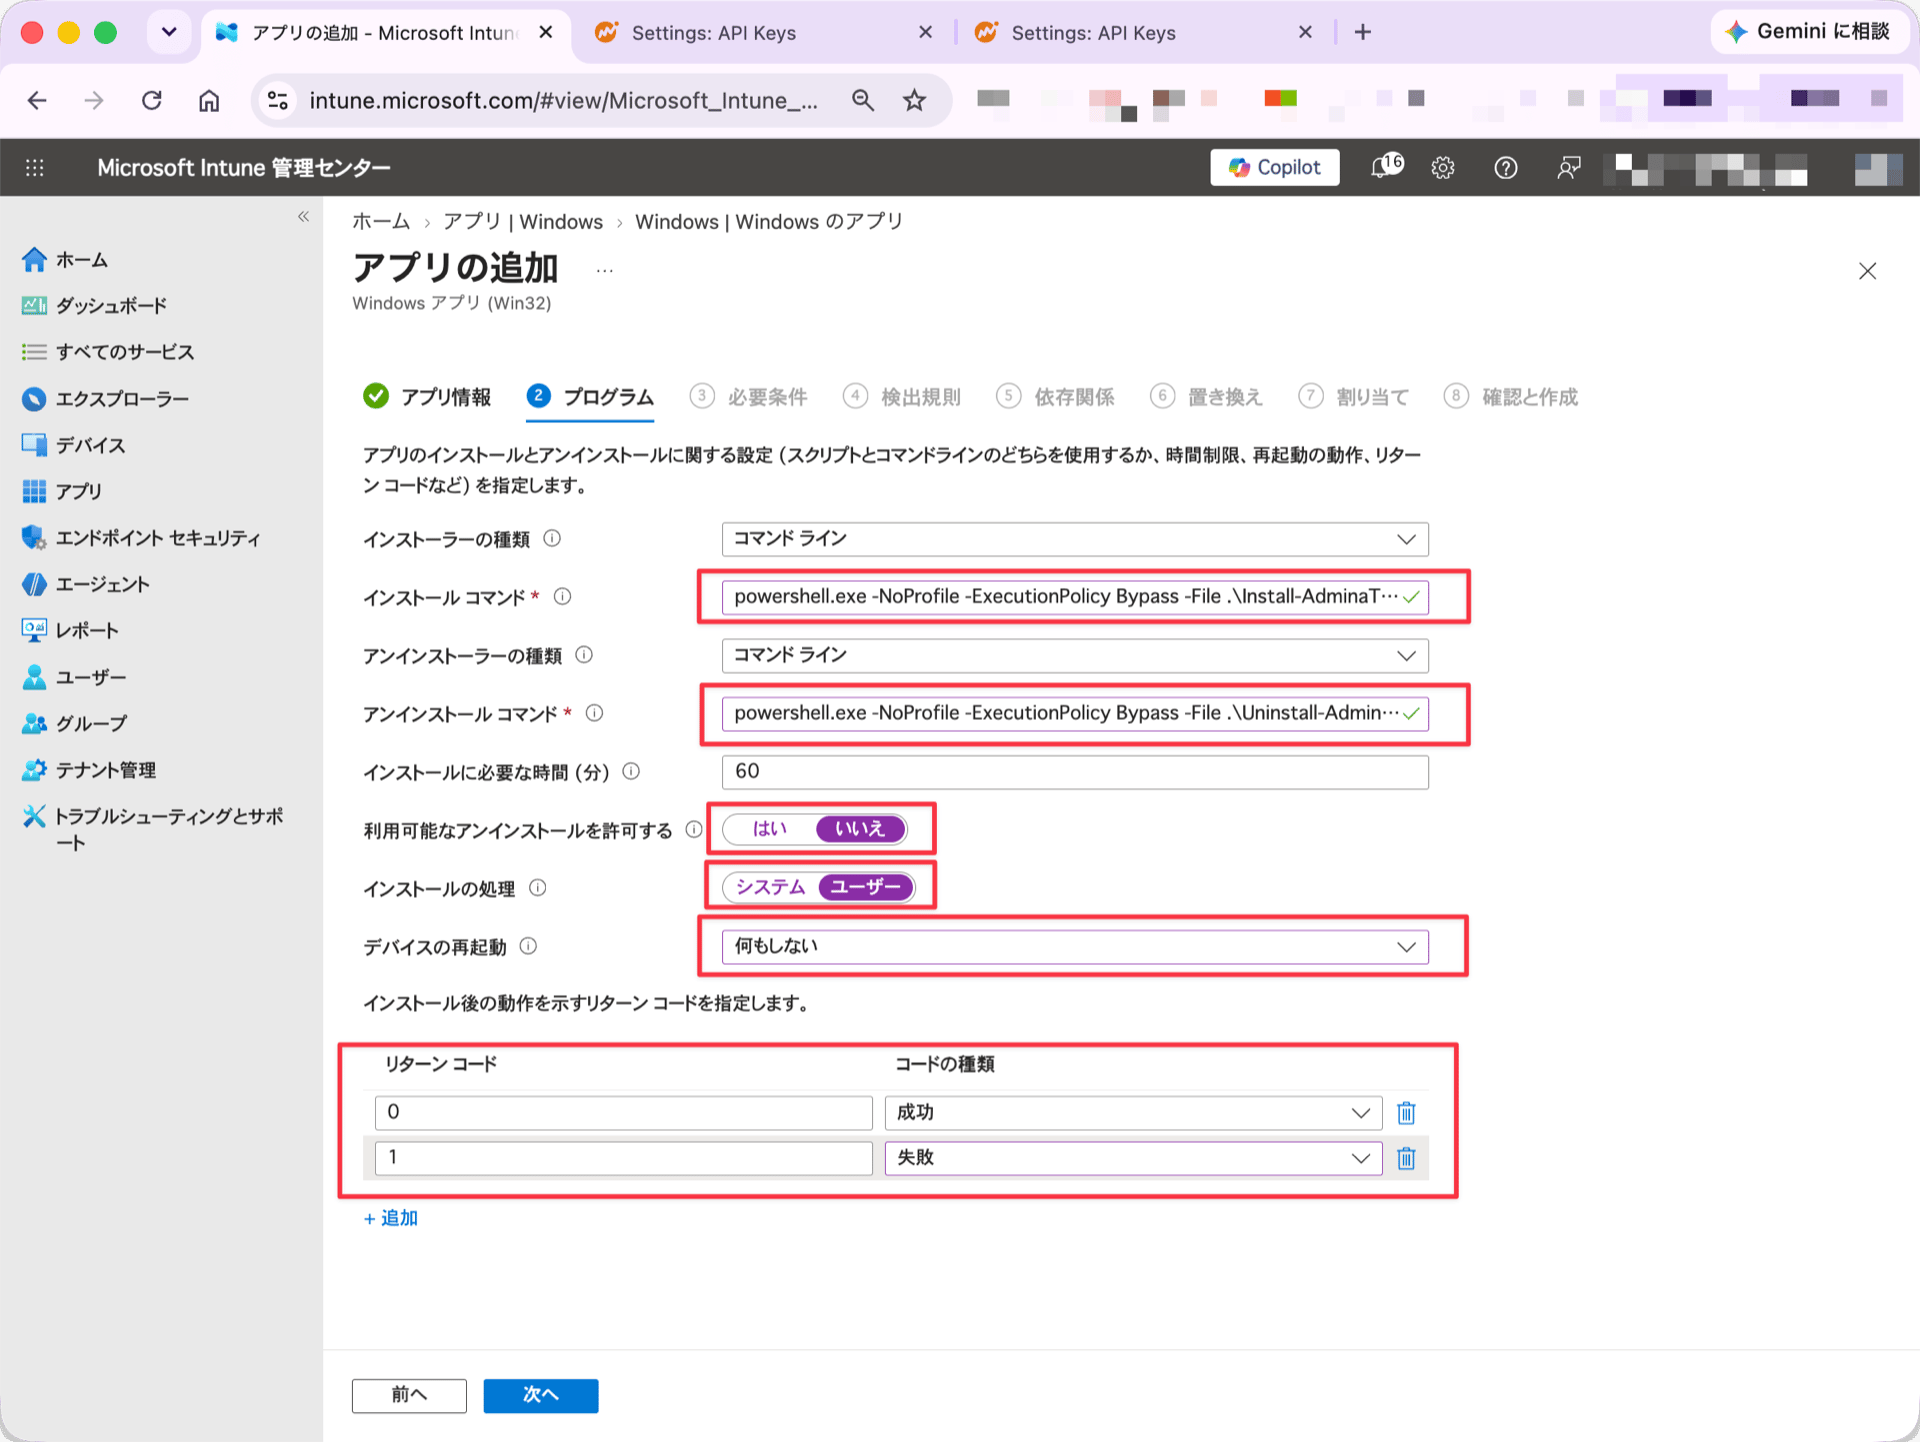
5. **プログラム** で以下を設定します
* インストールコマンド:
```text theme={null}
powershell.exe -NoProfile -ExecutionPolicy Bypass -File .\Install-AdminaTracker.ps1 -SkipConfigure
```
* アンインストールコマンド:
```text theme={null}
powershell.exe -NoProfile -ExecutionPolicy Bypass -File .\Uninstall-AdminaTracker.ps1
```
* インストールの処理: **ユーザー**
* デバイスの再起動: **何もしない**
* リターンコード: `0`(成功)/ `1`(失敗)
インストールの処理は必ず **ユーザー** を選択してください。エージェントは各ユーザーのプロファイル領域にインストールされ、管理者権限(システムコンテキスト)は不要です。
6. **必要条件** で以下を設定します
* オペレーティング システムのアーキテクチャ: **x64**
* 最小オペレーティング システム: **Windows 10 1809**
7. **検出規則** で以下を設定します
* 規則の形式: **カスタム検出スクリプトを使用する**
* スクリプト ファイル: 配布物に含まれる [`Detect-AdminaTracker.ps1`](https://dl.itmc.i.moneyforward.com/admina-tracker/stable/intune/latest/Detect-AdminaTracker.ps1) をアップロード
* 32 ビットプロセスとして実行: **いいえ**
* 署名の確認を強制: **いいえ**
検出スクリプトは引数を受け取れないため、配布物にはあらかじめ環境を焼き込んだ生成済みのスクリプトが含まれています。配布物に含まれているものをそのまま使用してください。別の環境向けのスクリプトをアップロードすると、検出が常に「未インストール」を返し、Intune がインストールを繰り返します。
8. **依存関係** と **置き換え** は設定不要です。そのまま **次へ** をクリックします
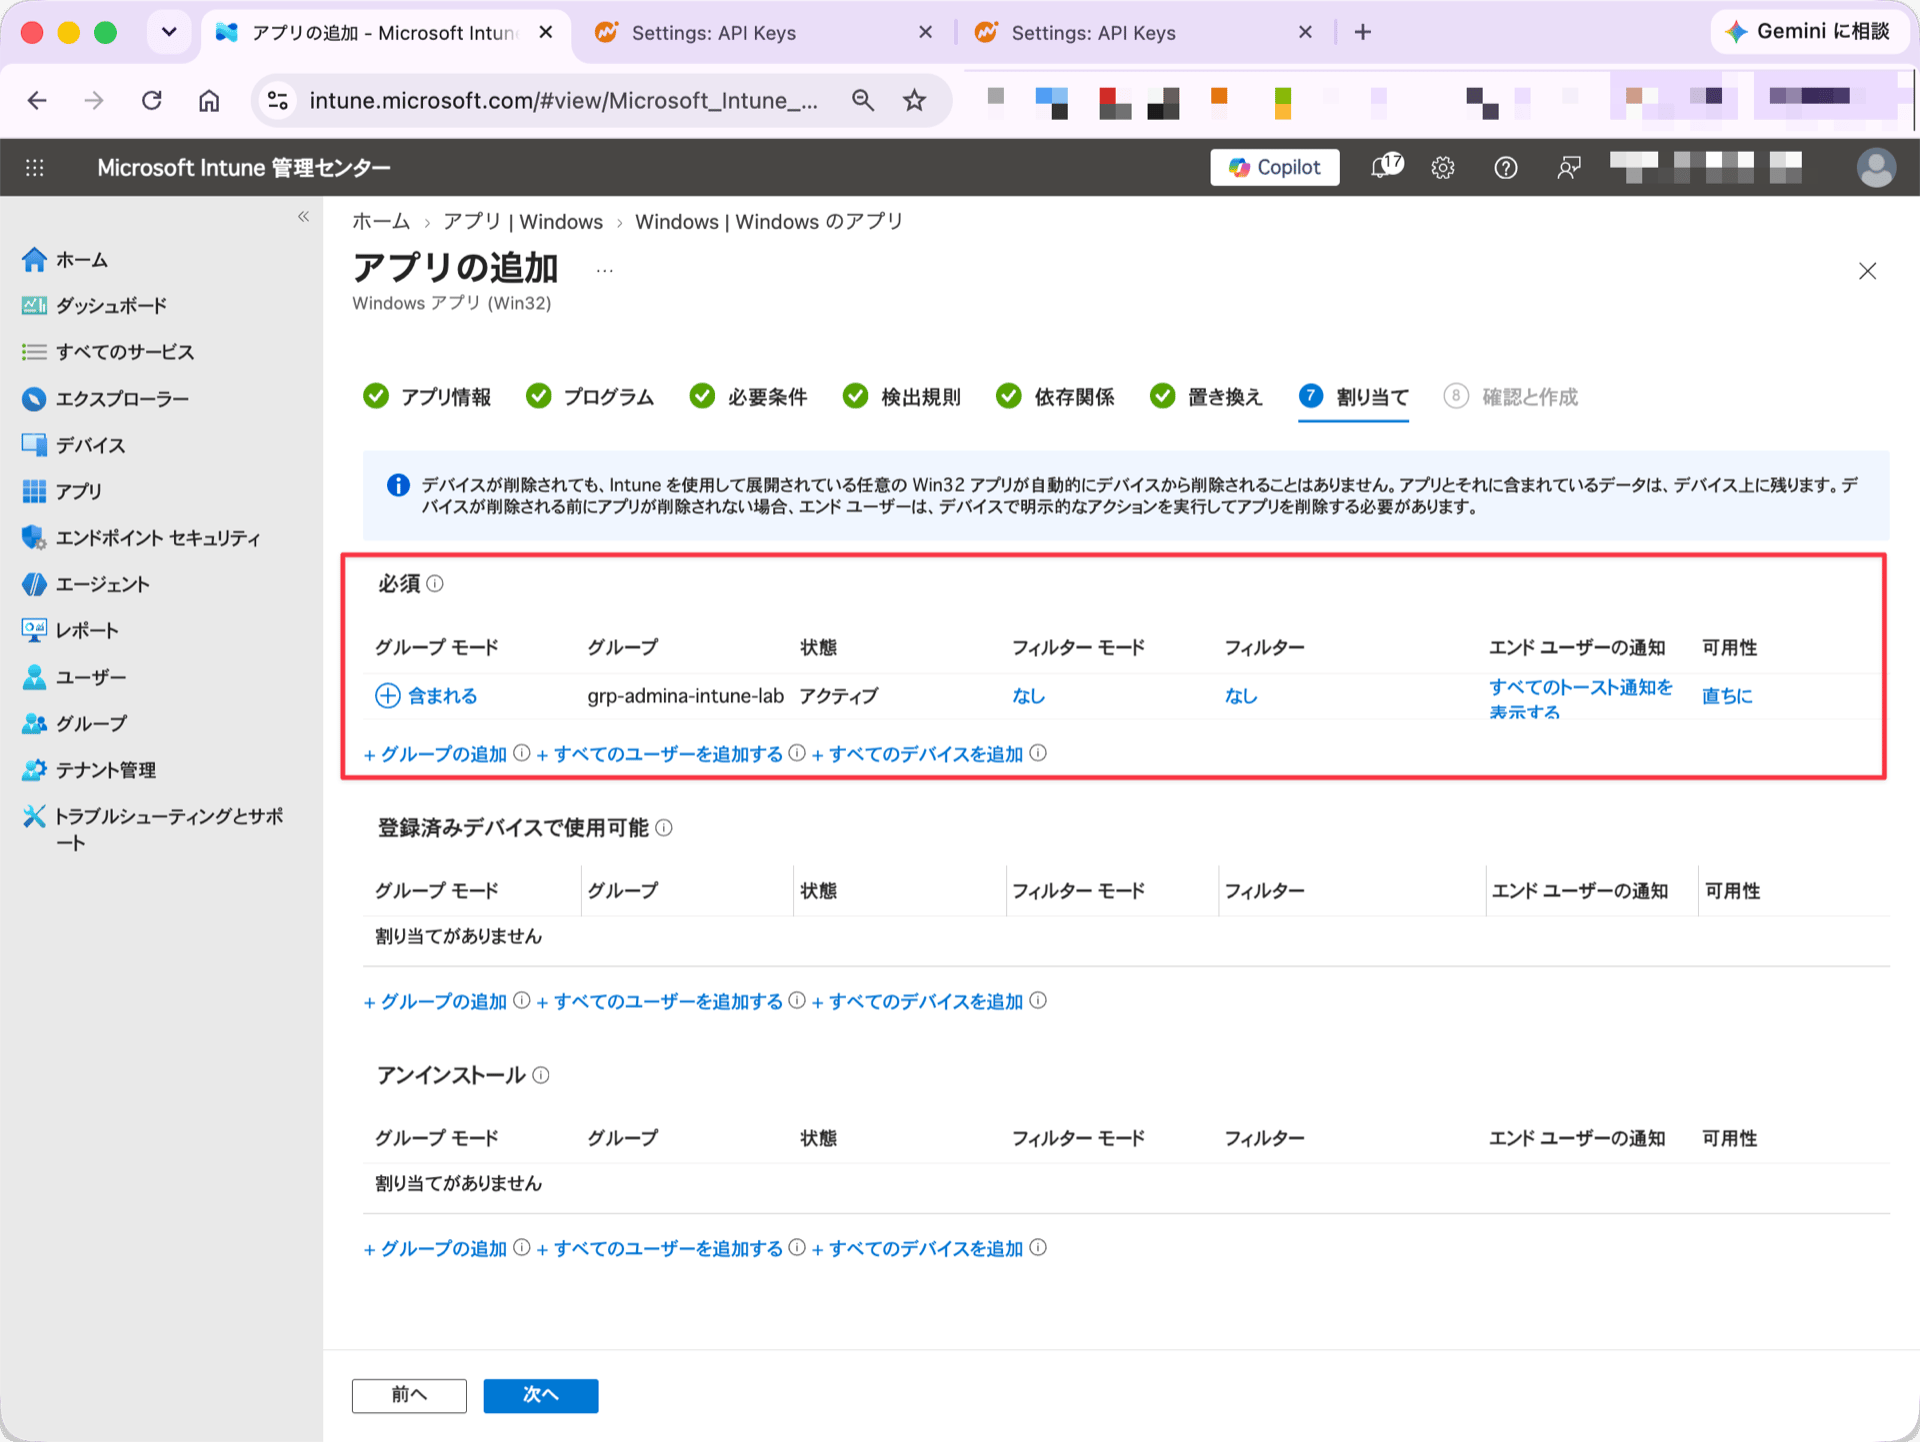
9. **割り当て** の **必須** セクションで、配布対象の **ユーザー グループ** を追加します
インストールの処理がユーザー コンテキストであるため、デバイス グループではなく **ユーザー グループ** を割り当ててください。
10. **確認と作成** で設定内容を確認し、**作成** をクリックします
割り当て完了後、対象ユーザーのデバイスで Intune 管理エージェントが同期されると、エージェントを自動的にインストールして設定を反映します。
登録済みのアプリの割り当てを後から変更する場合は、**アプリ** > **Windows** > **Admina Tracker** を開き、**プロパティ** > **割り当て** の **編集** から同じ内容を編集します。
## 動作確認
### Intune 管理センターで確認する
Intune 管理センターで配布状況を確認します。
1. Intune 管理センターで **アプリ** > **Windows** > **Admina Tracker** を開きます
2. **デバイスのインストール状態** または **ユーザーのインストール状態** を確認します
3. 対象端末・ユーザーのステータスが「インストール済み」になっていることを確認します
端末側で反映を急ぐ場合は、対象ユーザーのセッションで Windows の **設定** > **アカウント** > **職場または学校にアクセス** を開き、接続中のアカウントを選択して **情報** > **同期** をクリックしてください。
### 端末側でエージェントの動作を確認する
Intune で配布された端末では、エージェントが `%LOCALAPPDATA%\AdminaTracker\` にインストールされます。コマンドプロンプトまたは PowerShell を開き、フルパスで `status` や `diag` を実行して動作状態や疎通状況を確認できます。
PowerShell での実行例:
```powershell theme={null}
# ローカルの診断状態を表示
& "$env:LOCALAPPDATA\AdminaTracker\admina-tracker.exe" status
# サーバーへの疎通・認証確認も合わせて実行
& "$env:LOCALAPPDATA\AdminaTracker\admina-tracker.exe" diag
```
コマンドプロンプトの場合:
```cmd theme={null}
"%LOCALAPPDATA%\AdminaTracker\admina-tracker.exe" status
"%LOCALAPPDATA%\AdminaTracker\admina-tracker.exe" diag
```
## 配布される設定値
構成プロファイルにより、端末の以下のレジストリキーに設定値が書き込まれます。
| レジストリキー | 項目 | 説明 |
| - | - | - |
| `HKLM` または `HKCU\Software\Policies\MoneyForward-i\Admina\AdminaTracker` | `ApiKey` | サーバー通信用の API キー |
| `HKLM` または `HKCU\Software\Policies\MoneyForward-i\Admina\AdminaTracker` | `OrganizationID` | 組織の識別番号 |
| `HKLM` または `HKCU\Software\Policies\MoneyForward-i\Admina\AdminaTracker` | `UserEmail` | 利用者のメールアドレス |
※ コンピューターの構成として割り当てた場合は `HKLM`、ユーザーの構成として割り当てた場合は `HKCU` の `Policies` ハイブに書き込まれます。
エージェントがこれらの設定値を読み取る優先順位の詳細は、[Windows 向け Admina Tracker の設定解決順序](/it-management/admina-tracker/install-windows#config-resolution) を参照してください。
## アンインストール
Admina Tracker を組織のデバイスからアンインストールする際は、アプリ本体と構成プロファイルが別々の領域を管理している点に注意が必要です。
**重要**: 構成プロファイル(ADMX)の割り当てを解除しただけでは、エージェントのデータ収集・送信は停止しません。ローカルデータベースに前回受理された設定値(API キーなど)がキャッシュとして残っているため、ポリシー設定が消えると自動的にキャッシュ値にフォールスルーして送信を継続します。データ収集・送信を確実に停止させるには、アプリ本体のアンインストール(データベースごとの削除)が必須です。
### アプリをアンインストールする
1. Intune 管理センターで **アプリ** > **Windows** > **Admina Tracker** を開きます
2. **プロパティ** > **割り当て** の **編集** を開きます
3. 「必須」から対象グループを削除し、「アンインストール」セクションに対象のユーザーグループを追加します
4. 追加した行の **グループ モード** が「**含まれる**」になっていることを確認します
5. 保存すると、次回の端末同期の際にアンインストーラーが実行され、アプリ本体やスケジュールタスクが削除されます
6. **デバイスのインストール状態** で「アンインストール済み」と表示されることを確認します
**グループ モードが「除外」のままだとアンインストールは実行されません。** 「除外」しかない状態は、対象者が 0 人であることを意味します。このときインストール状態の一覧からデバイスとユーザーが消えるため、一見アンインストールが完了したように見えますが、**端末ではエージェントが動作を続けています。**
アンインストール指示を端末に送る前に、Intune テナントからアプリの登録定義そのものを削除しないでください。アプリ定義を削除すると端末へのアンインストール指示が送信できなくなり、端末側にエージェントが残留してしまいます。
### 構成プロファイルの割り当てを外す
1. Intune 管理センターで **デバイス** > **構成** を開きます
2. Admina Tracker の構成プロファイルを開き、**プロパティ** > **割り当て** を編集します
3. 対象グループを割り当てから削除して保存します
4. 端末同期により、レジストリのポリシー階層(`Policies` 配下)の設定値が自動的に削除されます
### アンインストール時に削除されるリソース
アプリ本体のアンインストールと構成プロファイルの割り当て解除によって削除されるリソースは以下のとおりです。
| 項目 | アプリのアンインストール | プロファイルの割り当て解除 |
| - | :-: | :-: |
| インストールディレクトリ一式(`%LOCALAPPDATA%\AdminaTracker\`) | 削除される | 残る |
| エージェントおよびアップデーターのバイナリ | 削除される | 残る |
| ローカルデータベース(未送信データ・キャッシュ) | 削除される | 残る |
| ログファイル | 削除される | 残る |
| スケジュールタスク(起動用およびアップデーター用) | 削除される | 残る |
| 検出用レジストリキー(`HKCU\Software\MoneyForward-i\Admina\AdminaTracker`) | 削除される | 残る |
| ポリシー設定値(`Policies` 配下の `ApiKey`, `OrganizationID`, `UserEmail`) | 残る | 削除される |
## トラブルシューティング
### インストール状態が「失敗」になる
* 割り当て対象グループの確認: 配布先の割り当てが「デバイスグループ」になっていないか確認してください。インストールの処理がユーザーコンテキストであるため、「ユーザーグループ」への割り当てが必要です。
* Intune ログの確認: 端末側の `C:\ProgramData\Microsoft\IntuneManagementExtension\Logs\IntuneManagementExtension.log` や、インストール時のログを確認してエラーの原因を特定してください。
### 設定値が反映されない
* ADMX テンプレートの状態確認: Intune 管理センターの **ADMX のインポート** で、テンプレートのステータスが「使用可能」になっているか確認してください。
* プロファイル種類の確認: 組み込みの管理用テンプレートではなく、「インポートされた管理用テンプレート (プレビュー)」からプロファイルを作成しているか確認してください。
### アンインストールが実行されない
アンインストールを割り当てても何も起きない場合は、次の順に確認してください。
**1. グループ モードを確認する**
Intune 管理センターで **アプリ** > **Admina Tracker** > **プロパティ** > **割り当て** を開き、「アンインストール」の行の **グループ モード**が「**含まれる**」になっているか確認します。「除外」になっていると対象者が 0 人になり、アンインストールは実行されません。
**2. 端末がアンインストールの指示を受け取っているか確認する**
対象ユーザーのセッションで PowerShell を開き、次を実行します。
```powershell theme={null}
Select-String -Path "C:\ProgramData\Microsoft\IntuneManagementExtension\Logs\AppWorkload.log" -Pattern "Admina" |
Measure-Object | Select-Object Count
```
`Count` が `0` の場合、端末はこのアプリの配信対象として認識していません。割り当ての設定(手順 1)かグループのメンバーシップを見直してください。
**3. 再評価を強制する**
Win32 アプリの評価は既定で約 8 時間間隔です。待たずに実行するには、管理者として PowerShell を開き、次を実行します。
```powershell theme={null}
Restart-Service IntuneManagementExtension
```
リモートデスクトップ接続は切断されません。5〜10 分後に手順 2 を再実行してください。
**4. 実行結果を確認する**
```powershell theme={null}
Select-String -Path "C:\ProgramData\Microsoft\IntuneManagementExtension\Logs\AppWorkload.log" -Pattern "lpExitCode|EnforcementState" |
Select-Object -Last 5 | ForEach-Object { $_.Line }
```
`lpExitCode 0` と `EnforcementState` が `Success` になっていれば、アンインストールは正常に完了しています。
### アンインストールしても残る
* 構成プロファイルのみ解除している: 構成プロファイルを外しただけでは、エージェント本体が削除されずに残ります。アプリの割り当てで「アンインストール」を設定してください。
* サインインしていないユーザーの残留: ユーザーコンテキストで動作するため、対象ユーザーが端末にサインインして同期を実行しない限りアンインストールは完了しません。共有 PC や休職者の端末では、対象ユーザーのセッションでアンインストールを実行してください。
* ファイルロックによる失敗: ウイルス対策ソフトのスキャンやアップデート処理によってファイルがロックされている場合、アンインストールが一時的に失敗することがあります。端末を一度サインアウトして再度サインインし、同期を再試行してください。
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.